


ブログ日記/その他
私のメインスマホはソニーのXperia 10 V(SOG11)。9ヶ月前に新古品で購入した、2年半落ちの端末です。
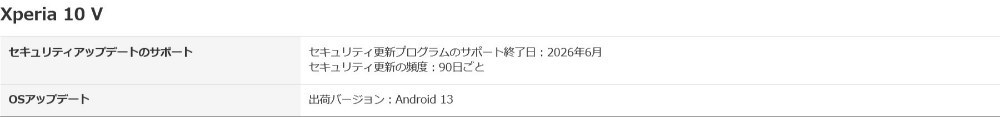
スマホで3Dゲームとかはやらないので、性能面への不満はないのですが、セキュリティパッチの提供が6月分で止まってしまいました。
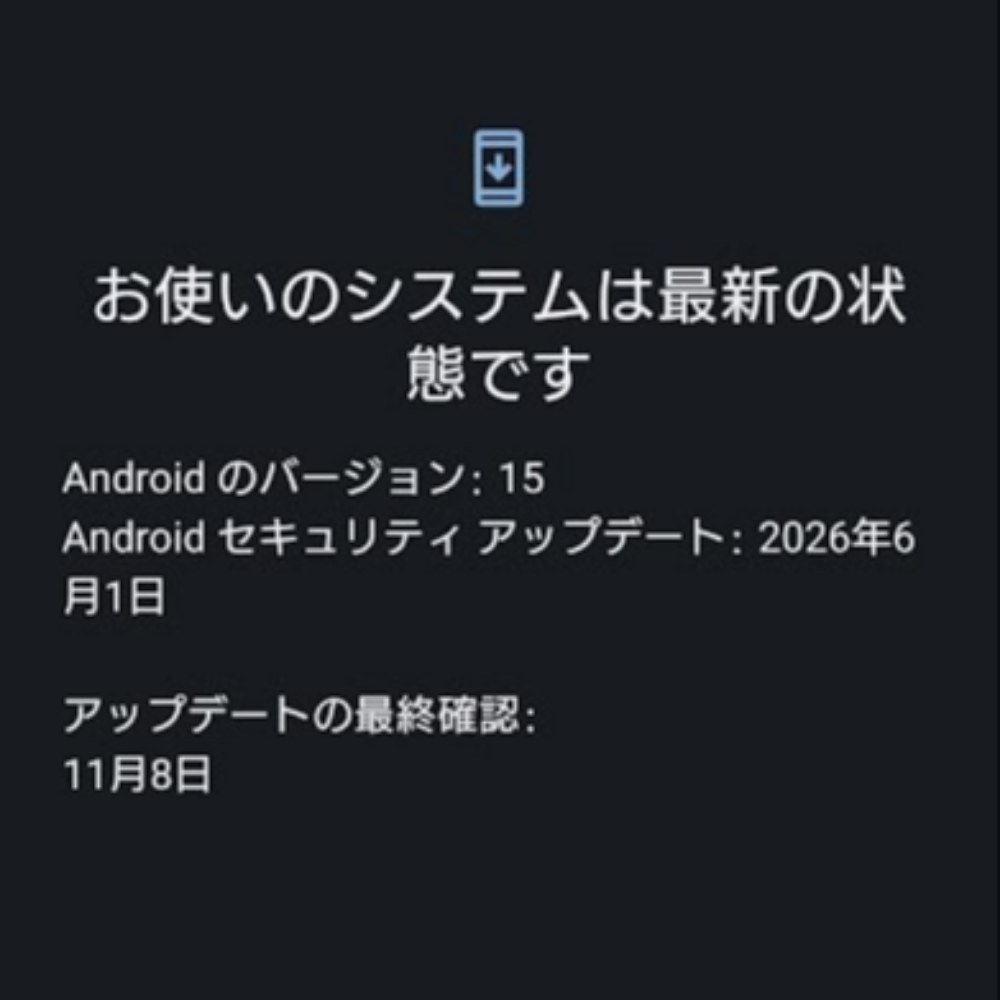
まあ、これに関しては購入時にわかっていましたし、怪しいものを見たり入れたりしないから大丈夫だろうと思っていました。
通話に影響する脆弱性が見つかった
しかし先日、このようなニュースが私のもとに流れてきました。
どうやら特殊なSMSを受信するだけで通話機能が停止する脆弱性が発見されたようです。対象はAndroid12からAndroid17まで。私のXperiaはAndroid15なので、見事この脆弱性の対象となります。
対策は、10月のセキュリティパッチを適用することですが、先述の通り、Xperia 10 Vのセキュリティパッチの提供は6月分で終了してしまったので、どうすることもできません。
この件は携帯電話の根幹にも関わるので、使用期間は9ヶ月と短いですが、機種変更を決意しました。
新しい端末を探す中で見つけたAndroid端末の問題点
さて、新しい端末を探すわけですが、10月のセキュリティパッチが配信されている端末にしたいので、各社の端末のアップデート状況を調べました。
すると、あることに気が付きました。それは、提供されているセキュリティパッチが1ヶ月以上前という端末が多いことです。
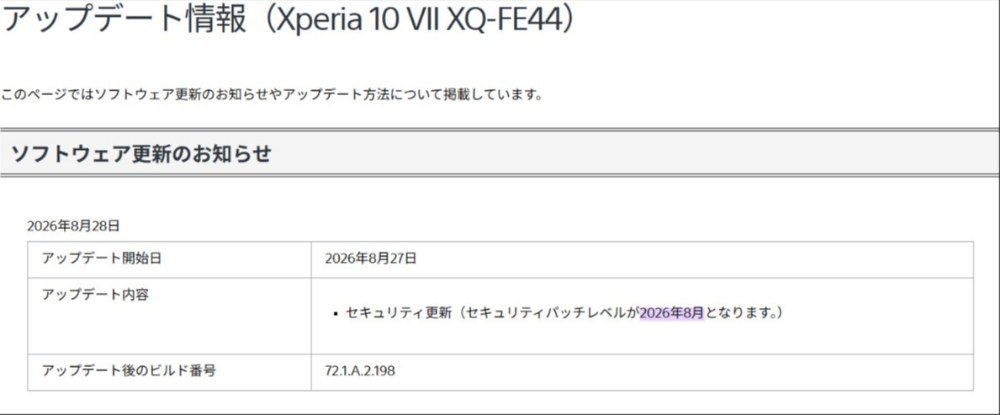
たとえば、昨年発売されたXperiaのミドルレンジ、Xperia 10 VIIの最新のセキュリティパッチは2026年8月分です。
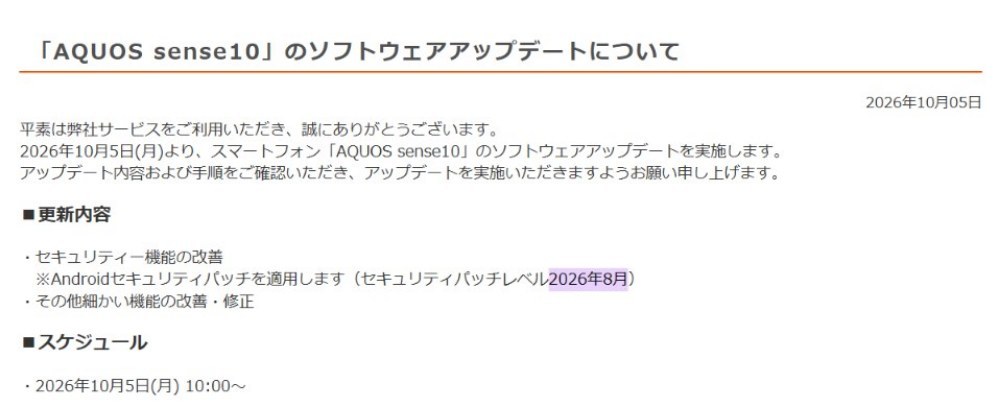
また、同じく昨年発売のミドルレンジ機である、シャープ AQUOS Sense10のセキュリティパッチも、2026年8月分です。
最長7年間のアップデートを謳っているサムスンのハイエンドグレード、Galaxy Sシリーズも、つい先日になってようやく10月分のセキュリティパッチが配信されたとのことです。
セキュリティパッチの適用が送れることによるセキュリティリスクと感染事例
セキュリティパッチの適用が遅れると、どういったリスクがあるのでしょうか?
それは、Nデイ攻撃に遭う可能性が高くなるということです。
Nデイ攻撃とは、既に修正パッチが公開されている脆弱性に対して行われる攻撃です。昨今はAIの発展・普及によって、このNデイ攻撃が行われる可能性が高くなっていると言えます。
先日、PHPの脆弱性が話題になりましたよね。PHPは多くのWebサイトで使われており、また、更新パッチを公開する前日に脆弱性があることがリークされたこともあって、攻撃者たちのターゲットとされました。ここで問題となったのは、公開されたパッチをAIに解析されることによって、短時間で脆弱性を突くためのコードが完成し、実際の攻撃に使われるリスクです。だから、パッチが公開される前にメンテナンスに入るWebサイトが多かったのですね。
マイクロソフトも、AIによってセキュリティパッチを即座に分析され、攻撃に悪用される可能性があると指摘しています。
また、実際にセキュリティパッチの適用が遅れたことによる感染事例としては、2017年のWannaCryランサムウェアが挙げられます。当時話題になったので、記憶に残っている人も多いでしょう。
上記の記事では、メールが主な感染経路だと記載されていますが、これは間違いで、実際は当時のWindowsの脆弱性を突いた攻撃でした。
攻撃に利用された脆弱性に対するセキュリティパッチは、感染が拡大する2ヶ月前に配信されていたようですが、パッチを適用していない企業が多く、感染拡大に繋がったようです。
これらのことから、最新のパッチを適用することの重要性が分かります。私もこれまでの「怪しいものを見たり入れたりしないからセキュリティパッチが古くても大丈夫だろう」という認識を改めることにしました。
セキュリティパッチの提供頻度が高い端末
では、セキュリティパッチの提供頻度が高い端末としては、どういったものがあるのでしょうか?
スマートフォンの場合、日本国内で入手できる端末としては、Google PixelとiPhoneの2択になると思います。
PixelはAndroidの開発元であるGoogle製ということもあり、毎月セキュリティパッチが配信されています。
また、iPhoneもセキュリティパッチの提供頻度が高く、さらに、最新のiOSを適用できない端末向けにもセキュリティパッチが提供されるので、安心できる端末といえるでしょう。
タブレットの場合は、Amazon Fire HDとiPadでしょうか。
iPhone SEに戻ることにした
私はiPhoneに戻ることにしました。Pixelや最新のiPhoneに機種変更しようかとも思ったのですが、よく考えたら手元に以前使っていたiPhone SE(第二世代)があるので、それを使えばいいかなと。iOS27の動作も軽快ですしね。
もちろん、記事執筆時点で最新のiOSを適用しています。
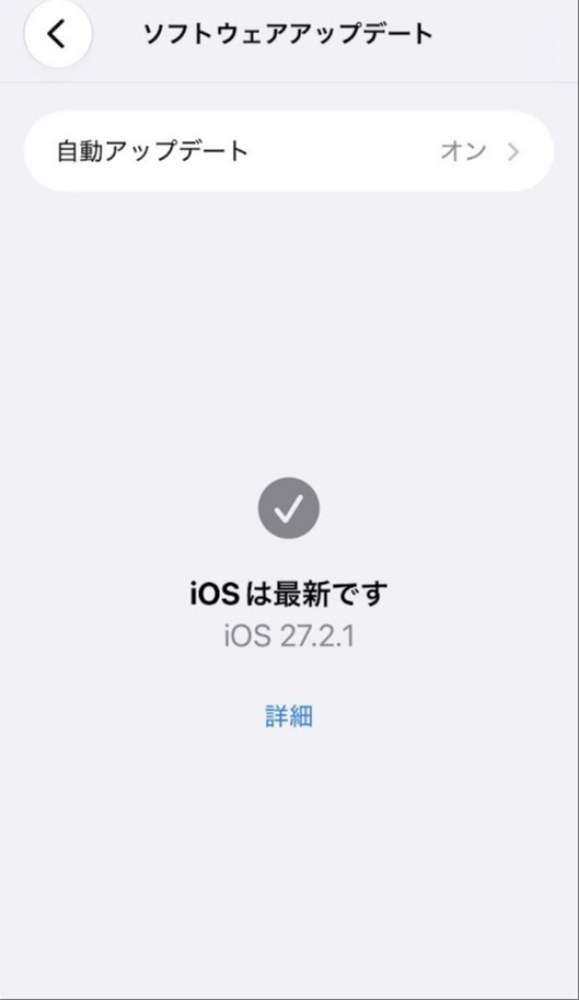
それにしても、6年前の端末にも最新のiOSを提供するとは、改めてAppleの面倒見の良さを感じました。ただ、バッテリーがヘタっているからか、一日使うのには少し不安が残りますね。そのうちバッテリー交換か、機種変更をするかもしれないです。
いいね (1件)&足跡 (1件)


前後の記事
関連レビュー
Sony Xperia XZ2 Compact SO-05Kの片手サイズを実用検証!握りやすさと厚みを確認

スマホを自身で変えた。Galaxy S24FEの実力

初代Google PixelでGoogleのデータセンターをぶっ壊す!
Sony Xperia 5Ⅳを実機レビュー!約2万8900円で今でも使えるのか

OPPO Reno16 5Gを実際に使った感想!スペックよりサイズと動作を重視した選択
コスパ最強!外観が美しすぎる Honor Magic 5(中国版)レビュー

【実機レビュー】今こそ制裁と革新の波間に消えた名機Huawei Mate Xs2を語りたい
YANS_デュアルMagSafe_改造用に買ってみたらうんこすぎたので注意喚起いたします。
コメント (1件)